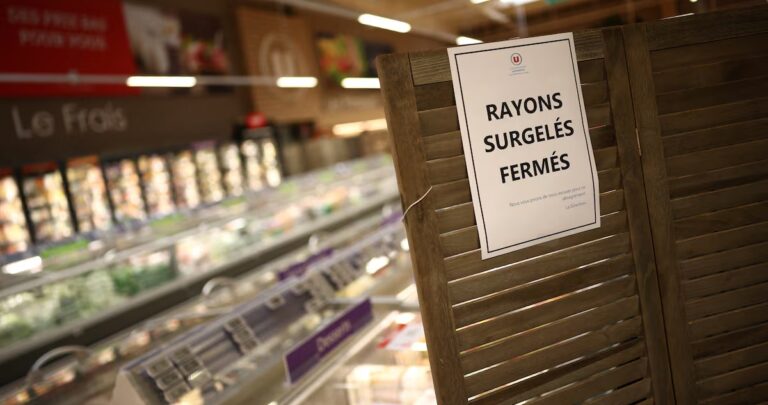
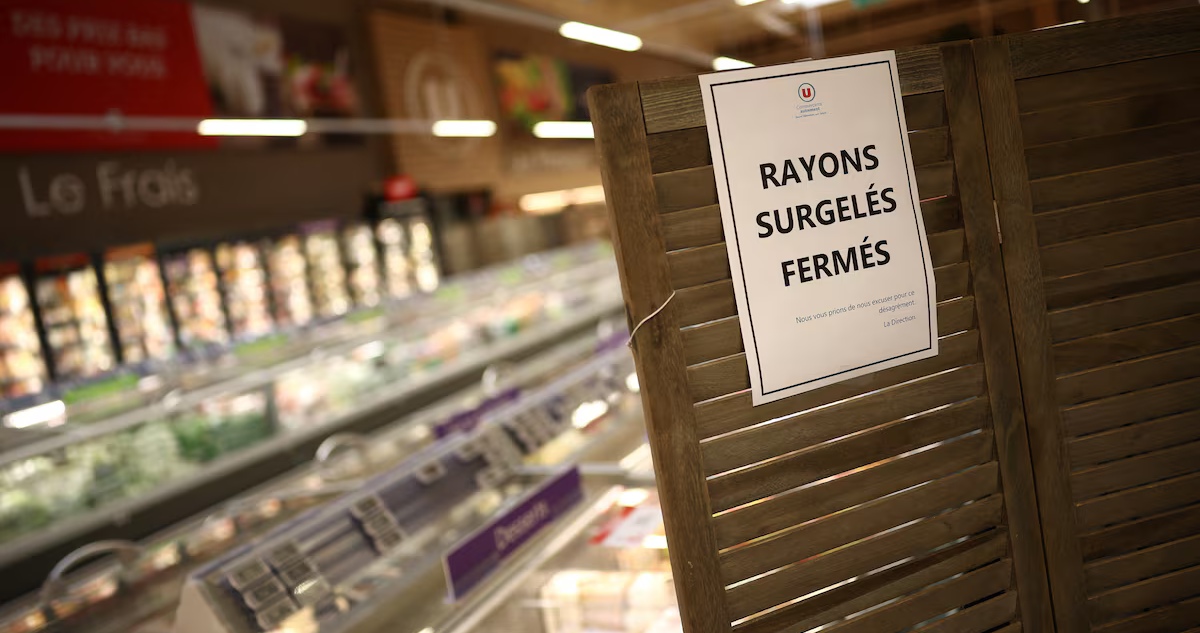
Los encargados de varios supermercados franceses abrieron sus tiendas la mañana del lunes y se encontraron con algo inesperado: salía aire caliente de los congeladores. En un establecimiento, una cámara registró 26,5 °C en el pasillo donde se guardan los helados. No se trató de un corte de suministro eléctrico, sino de un ciberataque que dejó los sistemas de refrigeración funcionando en modo de calentamiento durante la noche.
Según informa la BBC, cientos de supermercados en Francia sufrieron la intrusión de atacantes que controlaron el software encargado de regular la temperatura de frigoríficos y congeladores. En algunos casos, los aparatos alcanzaron temperaturas de hasta 50 °C, arruinando alimentos frescos y congelados por valor de millones de euros.
Un ataque a la cadena del frío
Dominique Schelcher, director ejecutivo de la cadena Coopérative U, calificó el incidente como «extremadamente grave y sin precedentes». En un mensaje en X expresó que utilizar equipos vitales para la conservación de alimentos y para el suministro a la población es «inaceptable».
La agencia AFP, citada por la BBC, indicó que más de cien tiendas de esa cadena fueron objetivo del ataque, junto a por lo menos 300 locales de Intermarché y su marca Netto. No obstante, Les Mousquetaires, matriz de Intermarché, dijo ante Reuters que alrededor de 150 de sus tiendas resultaron afectadas, con equipos que se calentaron hasta 50 °C durante seis horas. Todos los alimentos comprometidos tuvieron que ser eliminados por motivos sanitarios.
Otras grandes cadenas también reportaron incidentes. Carrefour explicó que los refrigeradores de 80 de sus 6.000 tiendas fueron intervenidos por los atacantes, y Monoprix señaló que alrededor del 5% de sus más de 400 locales se vio perjudicado. Según BFMTV, citado por The Guardian, E.Leclerc, la cadena más grande del país, también fue alcanzada.
Normalmente, los congeladores de supermercado ejecutan un breve ciclo nocturno de descongelado, en el que la temperatura sube levemente para evitar la formación de hielo. En este suceso, los ciberdelincuentes ordenaron que las unidades se calentaran y que permanecieran en ese estado.
Comida botada, incendios y una investigación abierta
Las cifras totales aún no son precisas. Con los datos de las distintas cadenas, la BBC estima que cerca de 500 tiendas habrían resultado afectadas, de las aproximadamente 15.000 existentes en el país. BFMTV reportó que dos supermercados en Alsacia perdieron en conjunto 270.000 euros, por lo que la suma nacional podría ascender a varias millones.
La fiscalía de París abrió una investigación por ciberdelito específica sobre el caso, describiéndolo como un ataque «a gran escala» contra refrigeradores conectados de varias grandes cadenas, con «pérdidas de alimentos e incendios». Reuters cuenta que un vecino de París observó a empleados de un Intermarché tirar carros llenos de productos descongelados a un contenedor, mientras el helado derretido corría por la calle.
El primer ministro, Sébastien Lecornu, encargó a la agencia nacional de ciberseguridad, ANSSI, que investigara el incidente, según una fuente de su entorno citada por Reuters y The Guardian. Francia también está coordinando esfuerzos con otros países europeos que podrían verse implicados.
El comisario europeo de Alimentación, Christophe Hansen, condenó el ataque en X y advirtió: «La seguridad alimentaria requiere más atención a todos los niveles. Porque la instrumentalización de la alimentación como un arma de ataque se ha convertido en una realidad».
La puerta de entrada: equipos viejos y sin actualizar
ANSSI señaló que la vulnerabilidad residía en un software de la empresa danesa Danfoss, que permite a las tiendas gestionar sus sistemas de refrigeración de forma remota. Reuters explica que estos paneles de control administran todos los congeladores de un establecimiento y pueden manejarse por internet, para que las empresas de mantenimiento los configuren desde cualquier ubicación.
Danfoss declaró estar al tanto de incidentes que afectan a «un número limitado de sistemas de gestión de refrigeración». Añadió que las unidades afectadas «funcionaban con firmware obsoleto». El firmware es el programa interno que opera un dispositivo, algo parecido a su sistema operativo básico. La empresa asegura haber recomendado hace tiempo a sus clientes mantenerlo actualizado y migrar equipos antiguos a modelos más recientes.
La BBC precisa que se trata de modelos antiguos cuya seguridad no podía actualizarse para mitigar una vulnerabilidad ya identificada. Reuters recuerda que el 9 de agosto la firma de ciberseguridad Claroty publicó un informe sobre fallos en un controlador de Danfoss, el AK-SM 800A, que podían permitir eludir la autenticación y ejecutar código en el equipo. Danfoss lanzó actualizaciones para corregir esos problemas.
Nadie ha reclamado la autoría del ataque. Reuters señala que el incidente guarda similitudes con fallos reportados a finales de agosto en una docena de tiendas militares en Estados Unidos, que también perdieron productos tras verse afectados sus refrigeradores.
¿Se extendió fuera de Francia?
Un analista de Sekoia, Felix Aime, dijo a Reuters que España, Portugal, Polonia, Alemania y Bélgica también podrían haber sufrido afectaciones, algo que aún no ha sido confirmado por las autoridades. Por otra parte, la empresa neerlandesa Ahold Delhaize, propietaria de Albert Heijn, informó de un «problema de seguridad» y desconectó varios sistemas. Su aplicación y el servicio de entrega a domicilio se vieron interrumpidos, aunque las tiendas permanecieron abiertas, y la compañía afirmó no observar una conexión con lo ocurrido en Francia.
El episodio se produce en un contexto de creciente inquietud en Europa por ataques cibernéticos a infraestructuras críticas. The Guardian recuerda que el mes pasado el presidente Emmanuel Macron ordenó medidas para proteger ese tipo de infraestructuras ante «ataques híbridos» rusos, aunque en este caso no hay atribución alguna.
Un dato aparte: Digital Trends señala que existe mucha crítica hacia los frigoríficos domésticos con pantallas enormes y conexión a internet. Este suceso demuestra que el riesgo no se limita a los dispositivos de moda: incluso el equipo más sencillo puede convertirse en objetivo si se conecta a la red y se descuida su actualización.
La moraleja del día resulta incómoda: no fue necesario forzar una puerta ni cortar el suministro eléctrico. Bastó con ajustar un termostato de forma remota para poner en riesgo, durante algunas horas, las provisiones de todo un país.
¿Cómo hicimos esta nota?
Este artículo fue elaborado con la ayuda de la inteligencia artificial de Claude (Anthropic). El periodista realizó una investigación preliminar, seleccionó las fuentes y entregó el material a Claude para su redacción, tomando como referencia el estilo del autor. Posteriormente, el periodista revisó el texto, hizo ediciones y verificó las fuentes.